HTTP headers naar JSON en een gesorteerde tabel
Plak ruwe HTTP-headers, of het headerblok van een e-mail, en krijg een gesorteerde, doorzoekbare tabel met één rij per header. Voor HTTP headers naar JSON worden herhaalde headers zoals Set-Cookie samengevoegd tot één rij, met elke waarde apart, en kopieer je de hele set als JSON. De HTTP header parser ordent alleen de tekst die je plakt: er wordt niets opgezocht, gecontroleerd of gedecodeerd.
HTTP header parser: zo werkt het stap voor stap
- Kopieer de headers: uit het tabblad Netwerk van de ontwikkelaarstools van je browser, uit de uitvoer van
curl -iof uit de bovenkant van de bron van een e-mail. Plak alleen de headerregels, niet de tekst die erna komt. - Plak ze in Ruwe headers. Het veld neemt tot 5 MB (5.000.000 tekens) aan.
- Kies onder Analysemodus voor E-mail / RFC 5322 (standaard) of Strikte HTTP. Het verschil staat hieronder.
- Klik op Headers analyseren. Het scherm Geanalyseerde headers opent met een tabel van Naam en Waarde, op naam gesorteerd van A tot Z, zonder onderscheid tussen hoofdletters en kleine letters. Lange waarden, zoals een DKIM-handtekening, scrollen zijwaarts in de tabel.
- Typ in Filter op naam of waarde om de rijen te beperken. De teller eronder verandert bijvoorbeeld van „12 headers“ naar „3 van 12 headers“, en het filter negeert hoofdletters.
- Klik op Kopiëren als JSON om alle geanalyseerde headers op het klembord te zetten. Headers bewerken brengt je terug naar de geplakte tekst, die er nog staat. Zo corrigeer je een regel en analyseer je opnieuw.
Mail header analyse: voorbeeld met invoer en uitvoer
Het voorbeeldblok bestaat uit een statusregel van een antwoord (HTTP/1.1 200 OK), drie gewone headers, twee Set-Cookie-regels (een ervan in kleine letters) en een Received-header die op een tweede regel is gevouwen.
In de standaardmodus „E-mail / RFC 5322“ levert dat vier rijen op. De twee cookies delen één rij, de gevouwen Received-waarde wordt tot één regel samengevoegd en de statusregel staat als overgeslagen in de lijst, omdat er geen naam voor de dubbele punt staat. „Kopiëren als JSON“ geeft:
{"Cache-Control": "no-store", "Content-Type": "text/html; charset=utf-8", "Received": "from mail.example.com by mx.example.net; Tue, 1 Oct 2024 09:00:00 +0000", "set-cookie": ["id=a3fWa; Path=/", "theme=dark"]}
De samengevoegde rij behoudt de eerste schrijfwijze die voorkwam, set-cookie, en wordt een array omdat de header twee keer voorkwam. Een header die één keer voorkomt, is een gewone string.
Strikte HTTP of E-mail / RFC 5322: welke modus kies je
De modi verschillen alleen in wat ze doen met een regel die met een spatie of tab begint.
- E-mail / RFC 5322: de regel wordt met één spatie aan de regel erboven vastgemaakt. Geschikt voor e-mailheaders, waar lange waarden zoals Received en DKIM-Signature over meerdere regels zijn verdeeld.
- Strikte HTTP: de regel wordt geweigerd en als overgeslagen vermeld, niet vastgemaakt. Geschikt voor HTTP-verzoeken en -antwoorden, waar een ingesprongen regel geen vervolg is en je hem gemarkeerd wilt zien.
Weet je het niet zeker, laat dan de standaard staan. Die is de mildste van de twee.
Wat de parser overslaat, samenvoegt en met rust laat
- Gesplitst wordt bij de eerste dubbele punt. De naam is alles ervoor en de waarde alles erna, dus een waarde met dubbele punten erin, zoals een datum of een URL, blijft heel.
- Overgeslagen regels: een regel zonder naam vóór de dubbele punt is geen header. Dat geldt voor een HTTP-statusregel (
HTTP/1.1 200 OK), een verzoekregel (GET /index.html HTTP/1.1) en losse tekst. Een melding boven de tabel telt de overgeslagen regels en toont de eerste vijf. - Pseudo-headers: HTTP/2-namen die met een dubbele punt beginnen, zoals
:authorityen:method, worden geaccepteerd en bovenaan gesorteerd. - Herhaalde namen: ze worden zonder onderscheid tussen hoofdletters en kleine letters vergeleken. Elke waarde houdt in de tabel een eigen regel, in de volgorde van voorkomen.
- Lege waarden: een header zonder iets na de dubbele punt wordt getoond als „(leeg)“.
- Lege regels worden genegeerd, maar beëindigen de headers niet. Elke latere regel met een naam en een dubbele punt, ook uit de tekst van een e-mail, wordt een rij. Kopieer dus alleen het headerblok.
Mail header analyser: wat deze parser niet doet
De parser structureert tekst en niets meer. Hij volgt de route van een bericht niet, controleert SPF, DKIM of DMARC niet, beoordeelt niet of een e-mail spam of echt is en decodeert geen waarden: gecodeerde woorden zoals =?UTF-8?B?…?= en Base64-strings worden getoond zoals je ze plakte. Wil je de afzender, de verificatieresultaten en de route van server naar server uit een e-mail laten uitlezen, gebruik dan „E-mailheader analyseren“.
De analyse draait in je browser en de geplakte headers worden niet geüpload of opgeslagen. Dat is hier belangrijk, want headerblokken bevatten vaak sessiecookies, API-sleutels en e-mailadressen. Ook bij een header analyzer online als deze blijft de tekst op je eigen apparaat.
Veelgestelde vragen
Hoe kopieer ik de headers van een verzoek in Chrome?
Open de DevTools, ga naar het tabblad Netwerk en laad de pagina opnieuw. Klik met de rechtermuisknop op het verzoek en kies in het menu de optie om de headers van het verzoek (of van het antwoord) te kopiëren. Plak het resultaat in „Ruwe headers“ en klik op „Headers analyseren“. Firefox heeft hetzelfde kopieermenu bij een verzoek in het tabblad Netwerk. Plak bij curl -i alleen de headerregels, niet de antwoordtekst die erna komt.
Zijn HTTP-headers hoofdlettergevoelig?
De namen niet: Content-Type, content-type en CONTENT-TYPE zijn dezelfde header, dus de parser voegt ze samen in één rij met de schrijfwijze die als eerste voorkwam. Waarden blijven staan zoals ze zijn geschreven, behalve spaties aan het begin en einde, omdat sommige waarden, zoals cookiewaarden en tokens, wel hoofdlettergevoelig zijn.
Kan een antwoord Set-Cookie vaker dan één keer bevatten?
Ja. Een antwoord stuurt per cookie een eigen Set-Cookie-regel, en Set-Cookie is het standaardvoorbeeld van een header die je niet veilig met komma's kunt samenvoegen. De parser toont elke Set-Cookie-waarde op een eigen regel binnen één rij, en „Kopiëren als JSON“ maakt van die rij een array. Received-headers in e-mail herhalen zich op dezelfde manier, één per server.
Wat zijn HTTP/2 pseudo-headers zoals :authority?
Pseudo-headers zijn de velden van een verzoek die HTTP/2 schrijft als headers waarvan de naam met een dubbele punt begint: :method, :scheme, :authority en :path, plus :status in antwoorden. :authority bevat de host, zoals de Host-header in HTTP/1.1. De parser ziet de dubbele punt vooraan als deel van de naam, dus ze verschijnen als gewone rijen, gesorteerd vóór de andere headers.
Hoe krijg ik HTTP-headers als JSON?
Plak de headers, klik op „Headers analyseren“ en daarna op „Kopiëren als JSON“. Je krijgt één JSON-object met de headernamen als sleutels. Een header die één keer voorkwam is een string; een herhaalde header, zoals Set-Cookie, is een array van strings in de volgorde van voorkomen. De JSON bevat altijd alle geanalyseerde headers, ook als het filter sommige rijen verbergt.
Welke modus gebruik ik voor RFC 5322 headers?
Gebruik „E-mail / RFC 5322“, de standaardmodus. Die voegt regels die met een spatie of tab beginnen aan de regel erboven toe, zoals bij lange Received- of DKIM-Signature-waarden. Kies voor HTTP-antwoorden waarin je ingesprongen regels gemarkeerd wilt zien „Strikte HTTP“.
Is het veilig om cookies en tokens in een online header parser te plakken?
De analyse draait in je browser en niets wat je plakt wordt geüpload of opgeslagen, dus deze pagina stuurt de cookies en tokens uit een headerblok nergens heen. Behandel een actief sessiecookie of een Authorization-header toch als een wachtwoord: vervang de waarde voordat je de headers of de JSON met iemand deelt.
Aanbevolen
-
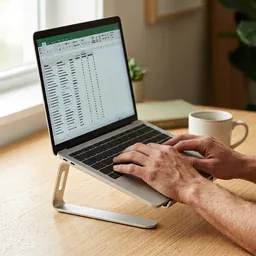 Amazon Basics verstelbare laptopstandaard
Zet je laptop op ooghoogte, zodat een lang blok headers je nek niet belast.
-
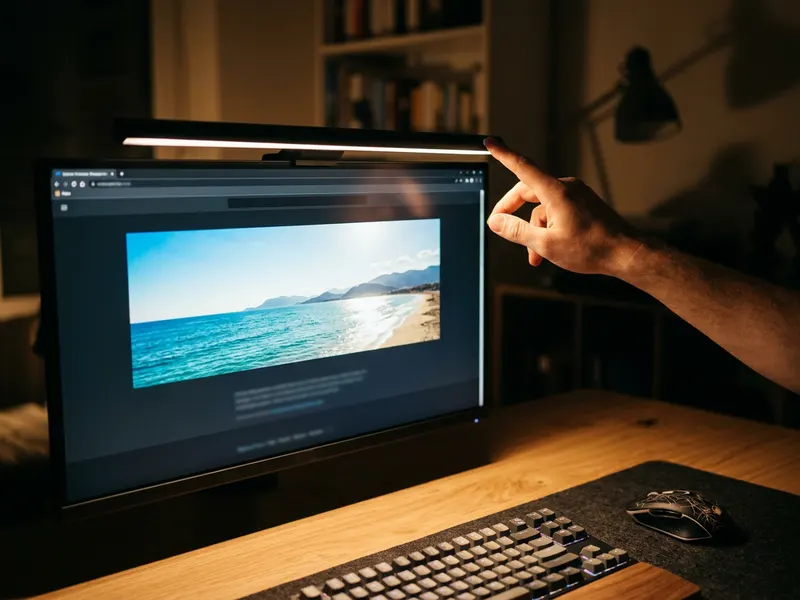 Quntis monitorlamp
Verlicht je bureau als je 's avonds laat een foute response uitzoekt, zonder schittering op het scherm.
-
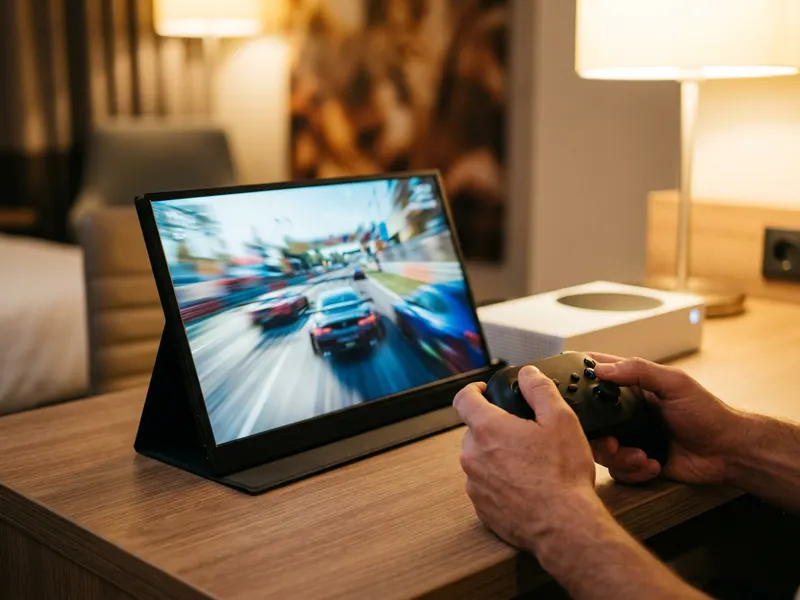 ARZOPA 16" 144 Hz Draagbare Monitor
Houd DevTools of de terminal op een tweede scherm naast je headers.
Help de tools gratis te houden. ✨
Afbeeldingen dienen ter illustratie. Als Amazon-Partner verdien ik aan in aanmerking komende aankopen.


